
Na rynku istnieje mylna opinia, iż to właśnie zaniedbania leżące po stronie banków związane ze stosowanymi przez nie systemami bezpieczeństwa są najczęstszym powodem kradzieży danych. Okazje się jednak, że 30% przypadków utraty poufnych danych było spowodowanych kradzieżą lub zgubieniem portfeli, książeczek czekowych oraz kart kredytowych przez samych klientów. Inną przyczyną jest nieświadome przekazywanie poufnych informacji znajomym i kuzynom, którzy ujawniają je następnie potencjalnym przestępcom. Uwaga klientów skupiona jest głównie na wadach systemów bezpieczeństwa i zaniedbaniach banków. Tymczasem inne przyczyny, leżące po stronie klientów są niemniej istotne. W lipcu b.r. nadzór bankowy wezwał amerykańskie instytucje finansowe do wprowadzenia programów edukacyjnych dla klientów na temat sposobów zapobiegania utracie danych osobistych.
Sprawdź także:
a
0

ING Hubs Poland startuje z II edycją plebiscytu Technologiczne Słowo Roku
ING Hubs Poland rozpoczął drugą edycję plebiscytu na Technologiczne Słowo Roku. Do inicjatywy dołączył ING Bank …
a
0

ZEN.COM zmienia model zarządzania. Dorota Wróbel przechodzi z G2A.com
Dawid Rożek przekazał odpowiedzialność za bieżące prowadzenie ZEN.COM trzyosobowemu Executive Leadership Board. W …
a
0

Bank Pocztowy startuje z jesienną kampanią radiową
Bank Pocztowy rozpoczął nową kampanię radiową wspierającą sprzedaż kredytów — pierwszą z trzech odsłon …
a
0

Izabela Tworzydło nową rzeczniczką prasową UNIQA
Od października 2026 r. Izabela Tworzydło obejmie stanowisko dyrektorki Działu Komunikacji Korporacyjnej i Eventów …
a
0

ZBP: banki zaprzestaną naliczania odsetek od kredytowanych kosztów kredytu
Związek Banków Polskich w stanowisku z 15 września 2026 r. uznał za zasadne zaprzestanie naliczania odsetek z …
a
0
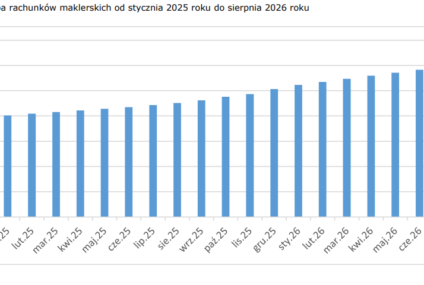
Liczba rachunków maklerskich w Polsce po raz pierwszy przekroczyła 3 mln
Na koniec sierpnia 2026 r. instytucje finansowe w Polsce prowadziły 3 029 784 rachunki papierów wartościowych. To …