PRNews.pl - banki, karty, konta oraz marketing i public relations

Najświeższe informacje z PRNews.pl w Twojej skrzynce!

Codziennie aktualne wiadomości ze świata finansów.

Zapisz się na nasz Newsletter ​i bądź na bieżąco z nowościami z branży!

  • Raporty
  • Instytucje
    • Alior Bank
    • Bank BPS
    • Bank Millennium
    • Bank Ochrony Środowiska
    • Bank Pekao SA
    • Bank Pocztowy
    • Banki spółdzielcze
    • BGK
    • Biuro Informacji Kredytowej
    • BNP Paribas
    • Citi Handlowy
    • Credit Agricole
    • Erste Bank Polska
    • ING Bank Śląski
    • KIR
    • Klarna
    • Link4
    • Mastercard
    • mBank
    • Nest Bank
    • PKO BP
    • Polski Standard Płatności
    • PZU
    • Raiffeisen Digital Bank
    • Revolut
    • Santander Consumer Bank
    • SGB
    • Standard Chartered Polska
    • Toyota Bank Polska
    • Trade Republic
    • Twisto
    • UniCredit
    • VeloBank
    • Visa
    • Volkswagen Bank Oddział Polska
    • Warta
  • Produkty
    • Bankowość internetowa
    • Bankowość mobilna
    • Oszczędzanie
    • Bezpieczeństwo
    • Karty
    • Kredyty
    • Konta
    • Płatności mobilne
    • Ubezpieczenia
  • Analizy
  • Kariera w finansach
  • Szkolenia
  • Forum
  • Newsletter
PRNews.plWiadomościNiebezpieczny wirus na Androida atakuje konta bankowe i wykrada pieniądze

Niebezpieczny wirus na Androida atakuje konta bankowe i wykrada pieniądze

Wiadomości 05.12.2014 (15:11)

Analitycy ds. bezpieczeństwa firmy Doctor Web zbadali nowy złośliwy program atakujący smartfony i tablety z systemem Android. Program zarejestrowany w bazie wirusów jako Android.BankBot.34.origin potrafi wykradać z zainfekowanych urządzeń prywatne dane użytkowników, a także pieniądze z kont bankowych i mobilnych powiązanych z tymi urządzeniami.

Android.BankBot.34.origin rozpoczyna działanie jedynie po ręcznej instalacji na danym urządzeniu. Aby zwiększyć prawdopodobieństwo instalacji i uruchomienia Trojana, Android.BankBot.34.origin jest dystrybuowany, jako aktualizacja systemu i zawiera w sobie ikonę jednego z popularnych, i co istotne, legalnych programów. Warto zauważyć, że złośliwy program może naśladować dowolną aplikację, a zależy to tylko i wyłącznie od kreatywności cyberprzestępców. Po instalacji Trojan umieszcza swoją ikonę na ekranie głównym atakowanego urządzenia. Pojawia się ona tuż obok ikony legalnej aplikacji, jeśli jest ona obecna w systemie. W ten sposób niedoświadczeni użytkownicy mogą pomylić aplikacje i przypadkowo uruchomić malware zamiast legalnego programu. Jeśli użytkownik zainfekowanego urządzenia mobilnego nie aktywuje złośliwej aplikacji po jej instalacji, Android.BankBot.34.origin zostanie automatycznie uruchomiony po restarcie systemu.

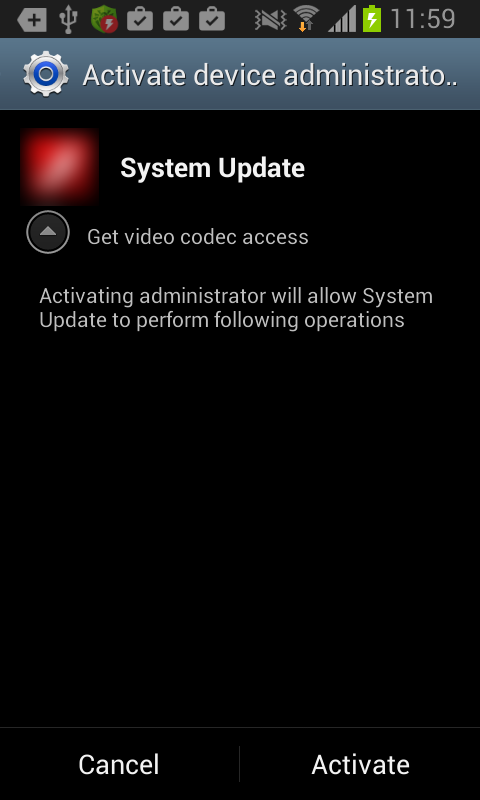
Po uruchomieniu Android.BankBot.34.origin prosi użytkownika o udzielenie mu uprawnień administracyjnych, co może potem w konsekwencji utrudnić jego usunięcie. Ponadto, jeśli Android.BankBot.34.origin zostanie uruchomiony przez użytkownika urządzenia, to malware usunie swoją, wcześniej wykreowaną ikonę. Następnie Trojan rozpoczyna swoją złośliwą aktywność.
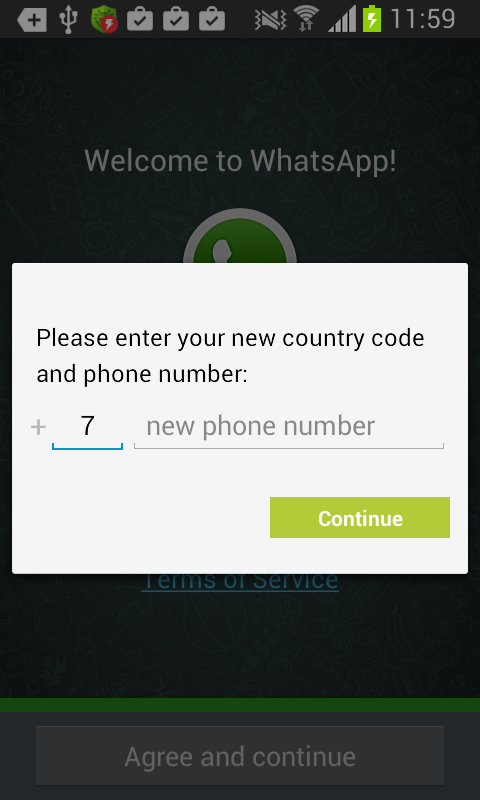
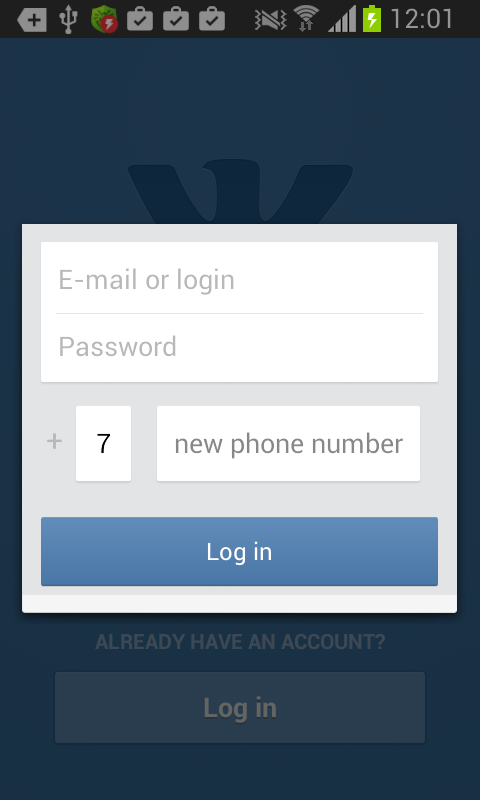
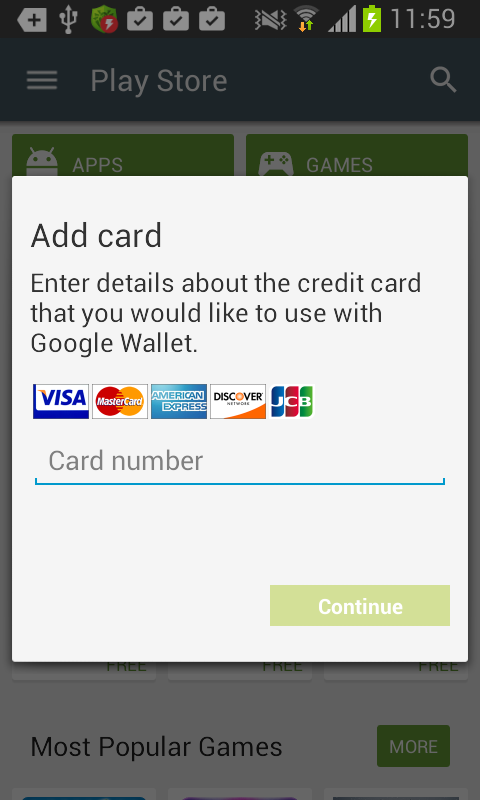
Android.BankBot.34.origin może realizować dwa scenariusze ataku na zainfekowanym urządzeniu. Pierwszy scenariusz zależy od zachowania się użytkownika i zostaje zapoczątkowany, gdy próbuje on uruchomić aplikację będącą w kręgu zainteresowań intruzów. Jeśli użytkownik zainfekowanego smartfona lub tabletu uruchomi taki program, Android.BankBot.34.origin wyświetla na ekranie aplikacji phishingowe okienko dialogowe, które prosi użytkownika o ujawnienie poufnych informacji takich jak login i hasło, numer telefonu lub informacje o karcie kredytowej.

„Mechanizm działania tego wirusa, który opiera się na naśladowaniu okien dialogowych określonych aplikacji oznacza, że jego twórcy nie tylko bazują na nieostrożności użytkowników, ale zaangażowali również znaczne środki, aby program zmylił nawet bardziej czujne osoby” – informuje Joanna Schulz-Torój, specjalista Doctor Web

W tym celu przestępcy wykorzystują następujące aplikacje mobilne:

Google Play

Google Play Music

Gmail

WhatsApp

Viber

Instagram

Skype

Facebook

Twitter

Ostatecznie dane wprowadzone przez użytkownika są przekazywane na zdalny serwer.
Drugi scenariusz ataku, w przeciwieństwie do pierwszego, nie polega na aktywności użytkownika i jest implementowany wyłącznie zgodnie z instrukcjami przesyłanymi przez intruzów ze zdalnego hosta. Serwer kontrolno-zarządzający (C&C) może zlecić wirusowi wykonanie następujących zadań:

– uruchomienie lub zatrzymanie przechwytywania przychodzących i wychodzących SMS-ów;

– wysłanie zapytania USSD;

– wpisanie określonych numerów na czarną listę, więc wszystkie wiadomości z tych numerów są zatajane przed użytkownikiem (domyślnie lista zawiera numery centrów obsługi klienta określonych operatorów, dostawców usług bankowych on-line i firm e-commerce);

-wyczyszczenie czarnej listy;

-przesłanie na zdalny serwer informacji o aplikacjach zainstalowanych na urządzeniu;

-wysłanie wiadomości SMS;

-przekazanie ID malware na zdalny serwer;

– wyświetlenie okna dialogowego lub wiadomości zgodnie z parametrami przesłanymi z serwera C&C (np. instrukcja z serwera może określić tekst wiadomości do wyświetlenia na ekranie, ilość pól do wprowadzania danych, itp.).

Adres głównego serwera zarządzającego programu Android.BankBot.34.origin kieruje do anonimowej sieci Tor. Co więcej, w celu użycia odpowiednich protokołów bezpieczeństwa, malware zawiera część kodu z oficjalnego oprogramowania, które umożliwia połączenie się z hostami w pseudodomenie najwyższego rzędu – .onion. Ta technika znacząco zwiększa szanse na bezkarność przestępców, więc twórcy wirusów stosują ją coraz częściej w złośliwych programach, przeznaczonych na urządzenia z systemem Android.

Dzięki jednej z funkcji tego wirusa polegającej na wysyłaniu i przechwytywaniu wiadomości SMS przestępcy mogą używać tego malware jako Trojana bankowego i wysyłać komendy SMS używane w bankowości on-line w celu kradzieży pieniędzy z kont bankowych powiązanych z zaatakowanymi urządzeniami. W podobny sposób mogą używać komend USSD, aby przesyła

pieniądze z kont mobilnych użytkowników na swoje własne. Lista operatorów i instytucji finansowych będących „na celowniku” przestępców jest nielimitowana i może być zmieniana w zależności od bieżących potrzeb twórców wirusa. W szczególności klienci banków i sklepów internetowych, które zezwalają na zarządzanie kontem z użyciem SMS-ów, muszą stawić czoła ryzyku, związanemu z taką metodą zabezpieczeń. Na zagrożenie atakiem wirusów bankowych narażeni są także subskrybenci, których operatorzy pozwalają na przesyłanie pieniędzy z ich kont mobilnych.

Funkcja programu Android.BankBot.34.origin polegająca na wyświetlaniu na urządzeniu mobilnym dowolnych wiadomości i okien dialogowych w dowolnej formie i z dowolną zawartością otwiera prawie nieograniczone możliwości przeprowadzenia najbardziej różnorodnych ataków. Na przykład przestępcy mogą wykradać dane uwierzytelniające użytkowników do sieci społecznościowych, zmienić hasło i wykorzystać malware do wyświetlenia wiadomości typy „Twoje konto jest zablokowane; aby je odblokować prześlij środki na numer 1234”. Twórcy Android.BankBot.34.origin mogą także za jego pomocą wyświetlić fałszywy komunikat w imieniu banku nakłaniający do wprowadzenia hasła, co pozwoli im na uzyskanie dostępu do konta bankowości on-line i przejęcia kontroli nad funduszami ofiary ataku. Malware stanowi zatem poważne zagrożenie dla właścicieli urządzeń z systemem Android.

Aby uniknąć infekcji programem Android.BankBot.34.origin Doctor Web zaleca użytkownikom powstrzymanie się od instalowania aplikacji z podejrzanych źródeł i wyłączenie funkcji pozwalającej na ominięcie Google Play przy pobieraniu oprogramowania. Dodatkowo podczas instalacji aplikacji należy zwrócić uwagę na listę funkcjonalności, do których będzie odwoływać się dana aplikacja.

Wpis służący do wykrywania Android.BankBot.34.origin został już dodany do bazy wirusów Dr.Web, więc urządzenia z zainstalowanym Antywirusem Dr.Web dla urządzeń z systemem Androida i wersją Light tego programu są dobrze chronione przed tym zagrożeniem.

Doctor Web

2014-12-05
Redakcja PRNews.pl

Sprawdź także:

a 0 N!Asystent 2.0 od Nest Banku dostępny w aplikacji mobilnej i bankowości internetowej
23.10.2026 (06:15)

N!Asystent 2.0 od Nest Banku dostępny w aplikacji mobilnej i bankowości internetowej

Nest Bank udostępnił N!Asystenta 2.0 we wszystkich kanałach bankowości elektronicznej – zarówno w aplikacji …

a 0 mBank rozpoczyna kampanię reklamową w Biedronce. Klienci mogą otrzymać bony na zakupy
22.10.2026 (21:32)

mBank rozpoczyna kampanię reklamową w Biedronce. Klienci mogą otrzymać bony na zakupy

mBank nawiązał współpracę z siecią Biedronka w ramach kampanii Retail Media. Reklamy banku pojawią się w ponad 3800 …

a 0 Fundacja UniCredit przeznaczy ponad 16 mln euro na programy edukacyjne. Obejmą także Polskę
22.10.2026 (21:25)

Fundacja UniCredit przeznaczy ponad 16 mln euro na programy edukacyjne. Obejmą także Polskę

UniCredit Foundation przedłuża współpracę z organizacjami Teach For All i Junior Achievement Europe. W ciągu …

a 0 BNP Paribas udzielił 20,35 mln euro kredytu na drugi etap Hillwood Grodzisk
22.10.2026 (21:23)

BNP Paribas udzielił 20,35 mln euro kredytu na drugi etap Hillwood Grodzisk

Hillwood podpisał z BNP Paribas Bank Polska umowę kredytową o wartości 20,35 mln euro. Środki zostaną przeznaczone …

a 0 VeloBank rusza z kampanią „Marzenia same się nie spełnią” z Magdaleną Różczką
22.10.2026 (21:21)

VeloBank rusza z kampanią „Marzenia same się nie spełnią” z Magdaleną Różczką

VeloBank rozpoczął kampanię reklamową z Magdaleną Różczką w roli głównej. Bank ponownie wykorzystuje znaną już …

a 0 Klienci mBanku skorzystają z Fast Tracku także na lotnisku w Gdańsku
22.10.2026 (21:17)

Klienci mBanku skorzystają z Fast Tracku także na lotnisku w Gdańsku

Użytkownicy karty Visa Świat Intensive od mBanku mogą korzystać z usługi Fast Track także na lotnisku w Gdańsku. …

PRNews.pl

Zobacz również

PKO BP wciąż bez SMS-ów do USA i Kanady. Bank nie zna terminu

PKO BP wciąż bez SMS-ów do USA i Kanady. Bank nie zna terminu

Na początku czerwca PKO BP szacował, że…

Reklamy inwestycyjne z udziałem znanych osób. Na co zwrócić uwagę przed wpłatą pieniędzy?

Reklamy inwestycyjne z udziałem znanych osób. Na co zwrócić uwagę przed wpłatą pieniędzy?

Polityk albo prezes dużej firmy opowiada w…

Selfpożyczka, czyli na co naprawdę idą pieniądze odłożone „na wszelki wypadek”

Selfpożyczka, czyli na co naprawdę idą pieniądze odłożone „na wszelki wypadek”

Nikt nie sprawdza zdolności kredytowej i nikt…

„Ten z żubrem” może zniknąć. Pekao myśli o nowym logo i nazwie

„Ten z żubrem” może zniknąć. Pekao myśli o nowym logo i nazwie

Z logo Pekao może zniknąć żubr, a…

Ranking lokat na 6 miesięcy – październik 2026 r. Lider nadal oferuje ponad 6 proc.

Ranking lokat na 6 miesięcy – październik 2026 r. Lider nadal oferuje ponad 6 proc.

Najlepsze lokaty półroczne nadal pozwalają zarobić ponad…

O tym mówią bankowcy

Ostatnie komentarze

avatar komentującego

MalmoMind:

Super rekrutacja. Wzięli Babkę dzięki której Getin Bank (Velo aktualnie) „wydym..l” Polaków na …

czw., 8 paź 2026 (08:26) • Credit Agricole tworzy Departament Kredytów Hipotecznych. Pokieruje nim Helena Kamińska

avatar komentującego

odeOOn:

Ważna i potrzebna kampania w tych czasach …

niedz., 27 wrz 2026 (14:34) • Polacy deklarują odpowiedzialność w finansach, ale co piąty miał w tym roku problem z płatnościami. Badanie KRUK-a

avatar komentującego

MalmoMind:

Niestety ale oferta jest mało atrakcyjna, droga i niedostosowana do rzeczywistości. Widać zachłanność …

niedz., 23 sie 2026 (21:29) • Credit Agricole wprowadza flagowe Konto dla Ciebie Max bez opłat i wymagań miesięcznych

avatar komentującego

SK:

Ktoś już to ma w aplikacji ? …

śr., 29 lip 2026 (10:13) • Revolut wprowadza fundusze rynku prywatnego dla klientów w Polsce

avatar komentującego

gość:

dokładnie …

wt., 21 lip 2026 (07:30) • Zakup eSIM w aplikacji Banku Millennium wyróżniony przez Global Finance

  • SMART Bankier
  • Kredyt konsolidacyjny
  • Pożyczki na raty
  • Konto firmowe
  • Kurs inwestowania
  • Kalkulator brutto netto
  • Kalkulator kredytu gotówkowego
  • Kalkulator zdolności kredytowej
  • Kredyt gotówkowy
  • Rozlicz najem w PIT-28
  • pit 37 online na pit.pl
  • Rozliczenie pit
  • Program pit
  • Pit 11
  • Promocje Pekao S.A.
  • Promocje BNP Paribas
  • Promocje Citi Handlowy
  • Promocje bankowe
  • Promocje Alior Bank
  • Promocje Santander Bank
  • Promocje PKO BP
  • Promocje Millenium
  • Promocje ING Bank Śląski
  • Promocje mBank
  • Promocje Velobank
  • Promocje Nest Bank
  • O nas
  • Kontakt
  • Reklama
  • Newsletter
  • Prześlij informację
  • RSS
  • zgarnijpremie.pl
Bonnier Business Polska Bankier.pl – Portal Finansowy – Rynki, Twoje finanse, Biznes PIT.pl -Podatki dla małych firm i osób fizycznych, rozliczenia roczne Systempartnerski.pl - system afiliacyjny Bankier.pl PRNews.pl - banki, karty, konta oraz marketing i public relations Mambiznes.pl - Pomysł na biznes, Własna firma, Biznes plan Dyskusja.biz - Blogi o biznesie, artykuły biznesowe Puls Biznesu pb.pl - rynek, akcje, spółka, przedsiębiorca, budżet Pulsmedycyny.pl - Portal lekarzy i pracowników służby zdrowia Pulsfarmacji.pl - Portal aptekarzy, techników i pracowników sektora farmaceutycznego
© 2008 − 2026 PRNews.pl. Korzystanie z portalu oznacza akceptację regulaminu. Informacja o cookies. Polityka prywatności

Bezpłatny newsletter PRNews.pl

  • PRNews.pl to najbardziej opiniotwórczy serwis w branży bankowej. Przekonaj się dlaczego!
  • Codziennie rano otrzymasz skrót najważniejszych informacji ze świata finansów
  • Dzięki temu będziesz zawsze wiedział o nowych produktach, promocjach i usługach bankowych, ubezpieczeniowych i inwestycyjnych
  • Aktualne wiadomości z prasy i z samych instytucji finansowych - zupełnie bezpłatnie, wprost na twoją skrzynkę mailową
Zapisz się na newsletter:

Dołącz już dziś do niemal 38 tys. odbiorców